SCS評価制度に備える情シス部門の進め方 ~ まずは現状把握と優先順位付けから ~
日常運用で手一杯の情報システム部門は、限られた人員でセキュリティ対策をどう進めればよいのでしょうか。
情報システム部門には、端末管理、アカウント管理、問い合わせ対応、障害対応、クラウド運用、セキュリティ対策、DX推進など、幅広い役割が求められています。
一方で、限られた人員で日常業務を回している企業では、セキュリティ対策の必要性を理解していても、現状把握やルール整備、運用改善まで手が回らないことも少なくありません。
SCS評価制度では、技術的な対策だけでなく、組織として継続的にセキュリティ対策を実施できる体制が重視されます。
今後、取引先やグループ会社、監査部門から、セキュリティ対策の状況をより具体的に問われる場面が増える可能性があります。本記事では、情シス部門がSCS評価制度に備えるうえで押さえておきたい進め方と、内製化しきれない運用を外部に任せる考え方をご紹介します。
SCS評価制度で求められる対応範囲
SCS評価制度では、★3・★4を中心に、企業のセキュリティ対策状況を評価・可視化することが想定されています。
対象となるのは、単なる製品導入の有無ではありません。制度構築方針では、主に次の7分野で要求事項・評価基準が示されています。
- ガバナンスの整備
- 取引先管理
- リスクの特定
- 攻撃等の防御
- 攻撃等の検知
- インシデントへの対応
- インシデントからの復旧
たとえば、端末・ソフトウェアの管理、脆弱性対応、不審メール対策、ログの確認、インシデント対応手順、従業員教育、規程整備など、技術面と運用面の双方が関わります。
特定の製品導入だけでは対応にならない
EDR、メールセキュリティ、資産管理、ログ管理などのツールは有効な対策です。しかし、SCS評価制度は、特定のセキュリティ製品の導入を必須とするものではありません。
自社の規模やシステム構成、リスクに応じて、要求事項・評価基準を満たす実装と運用を整えることが重要です。
たとえば、EDRを導入していても、アラートを誰が確認し、どのような基準で判断し、必要時にどのような初動対応を取るのかが決まっていなければ、対策の実効性を維持しにくくなります。
製品導入とあわせて、以下を整理する必要があります。
誰が運用責任を持つか
アラートや脆弱性情報を誰が確認するか
端末隔離・パスワード変更などの判断手順
インシデント発生時の連絡先・報告ルート
規程や手順書をいつ、どのように見直すか
従業員教育をどの頻度で実施するか
情シス部門が直面しやすい課題
情シス部門では、日常的な問い合わせ、障害対応、PCキッティング、アカウント発行などが優先され、計画的なセキュリティ改善に時間を割けないことがあります。
よくある課題には、次のようなものがあります。
- 端末やソフトウェアの状態を十分に把握しきれない
- パッチ適用や更新確認が後回しになる
- ログを取得していても、確認・分析までできない
- セキュリティアラートへの対応が属人化している
- 規程や運用ルールの改定が進まない
- 経営層にリスクや予算の必要性を説明しにくい
- DXや業務改善など、本来注力すべき業務に時間を使えない
すべてを内製で抱え込むのではなく、現状を整理したうえで、内製すべき領域と外部活用すべき領域を分けることが重要です。
まずは現状把握とギャップ整理から
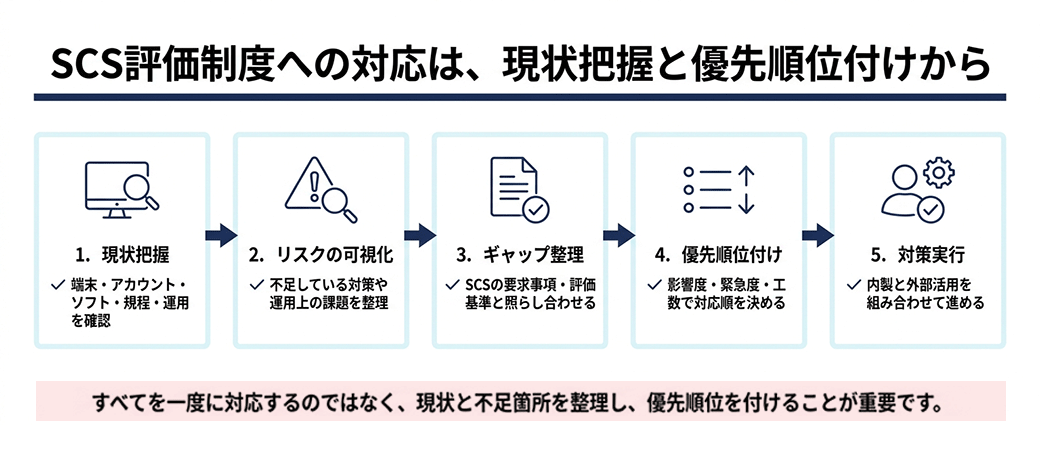
SCS評価制度への備えとして、最初に行うべきことは、新しいツールの導入ではなく、現在地の把握です。
以下のような観点で現状を確認します。
- 管理対象のPC・スマホ・サーバー・クラウド環境を把握できているか
- OSや主要ソフトウェアの更新状況を確認できるか
- セキュリティ対策が必要な端末に適用されているか
- 端末の利用者、管理者、権限を把握できているか
- ログの取得・保管・確認体制があるか
- 不審メールや不正アクセスへの対応方法があるか
- インシデント時の連絡・初動・復旧手順があるか
- 教育・訓練やルール見直しを定期的に行っているか
現状をSCS評価制度の要求事項・評価基準と照らし合わせることで、不足している対策や優先順位を整理しやすくなります。
また、「どのリスクを低減するために、何へ投資するのか」を示せるようになるため、経営層への説明材料としても有効です。
内製化しきれない運用は外部活用も選択肢
限られた人員で、すべてのセキュリティ運用を情シス部門だけで担うことが難しい場合もあります。
たとえば、次のような業務は外部サービスの活用を検討できます。
- リスクアセスメント・セキュリティ診断
- EDR・メールセキュリティの運用支援
- 端末・パッチ管理の支援
- ログ保管・監視の支援
- インシデント発生時の相談窓口
- 規程や対応フローの整備支援
- 従業員向けセキュリティ教育
外部に任せる範囲を適切に切り分けることで、情シス部門は日常の火消し対応を減らし、DX推進など、優先度の高い業務に時間を充てやすくなります。
itsmoセキュリティで現状把握から運用支援まで
MXモバイリングの「itsmoセキュリティ」は、簡易アセスメントによる現状把握から、内部不正対策、外部脅威対策、セキュリティ教育、サービスデスクまで、必要な対策を組み合わせて利用できるサービスです。
SCS評価制度への備えとして、まずは自社の状態を可視化し、何を優先すべきかを整理することから始めましょう。どうぞお気軽にお問い合わせください。
【ご注意】
本記事の内容は、2026年9月時点で公表されている経済産業省等の情報に基づいて作成しています。制度内容や開始時期等は今後変更される可能性がありますので、最新情報は必ず公式ページをご確認ください。
公式ページ(外部サイトに移動します)
SCS評価制度(METI/経済産業省) [https://www.meti.go.jp/policy/netsecurity/scs.html]