取引先からセキュリティ対策を聞かれたら? ~ 知っておきたいSCS評価制度 ~
「取引先からセキュリティ対策について確認された」
「サプライチェーンや評価制度という言葉を聞くようになった」
「でも社内にIT専任者がいないため、何から準備すればよいか分からない」
このようなお悩みを持つ企業は少なくありません。
経済産業省と内閣官房国家サイバー統括室では、サプライチェーン全体のセキュリティ向上を目的に、「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」の制度化を進めています。
この制度は、企業の対策状況を共通の基準で評価・可視化し、委託元企業と委託先企業の双方が、必要なセキュリティ対策を確認しやすくするための仕組みです。
現時点で星取得がすべての企業に必須というわけではありませんが、今後、取引先から「どのようなセキュリティ対策をしていますか」と確認される場面が増える可能性があります。
この記事では、IT専任者がいない中小企業の総務・兼任担当者の方に向けて、SCS評価制度の基本と、まず準備しておきたいポイントをわかりやすく解説します。
SCS評価制度とは?
SCS評価制度とは、サプライチェーンを構成する企業のセキュリティ対策状況を、共通の基準で評価・可視化する仕組みです。
発注する企業にとっては、取引先がどの程度の対策を実施しているかを確認しやすくなります。一方、受託する企業にとっては、複数の取引先から異なる基準で対策を求められる負担を軽減することが期待されています。
制度では、セキュリティ対策の段階として、現在は★3・★4が設けられる予定です。
※★5については、今後検討されることとされています。
★3:一般的なサイバー攻撃に対応するための基礎的な対策
★4:より広い範囲・より高度な対策を含む水準
★3では専門家の確認を受けた自己評価、★4では第三者評価機関による評価が想定されています。
中小企業にも関係するの?
SCS評価制度は、大企業だけを対象としたものではありません。業種や企業規模を問わず、サプライチェーンを構成する幅広い企業が対象となり得ます。
たとえば、次のような企業は、取引先からセキュリティ対策について確認を受ける可能性があります。
- 大手企業の取引先・委託先である
- 顧客情報や個人情報を扱っている
- 取引先指定のIT環境やクラウドサービスを利用している
- 複数拠点でPC・スマホ・ネットワークを利用している
- 業務を受託し、取引先の情報を扱っている
制度の直接の対象は、企業のIT基盤です。クラウド環境も含まれます。
一方、製造現場などのOTシステムや、取引先へ提供する製品自体は、制度の直接の対象ではありません。
星の取得は必須?まずは説明できる状態を
SCS評価制度は任意の制度であり、現時点ですべての企業に★3・★4の取得が義務付けられているわけではありません。
ただし、取引契約のなかで、委託元企業が委託先企業に対して求めるセキュリティ水準を示し、対策状況を確認する運用が想定されています。そのため、取引先から「どのような対策をしていますか」と聞かれる場面は、今後増える可能性があります。
重要なのは、最初から完璧な状態を目指すことではありません。
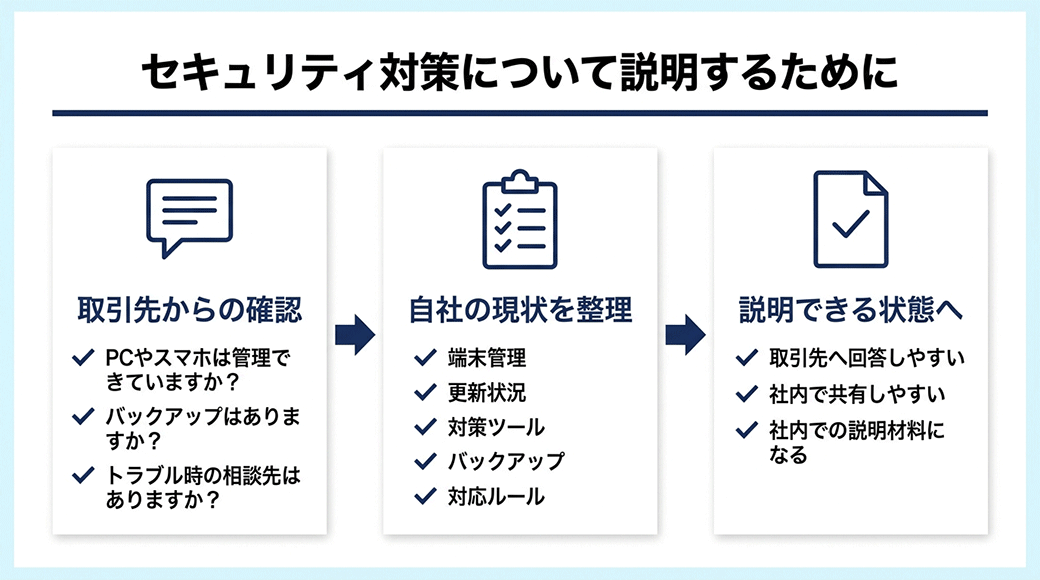
まずは、次のような質問に対して、根拠を持って説明できる状態をつくることです。
- PCやスマホは誰が使い、どのように管理しているか
- OSやソフトウェアは更新できているか
- セキュリティ対策ソフトは利用できているか
- バックアップは取れているか
- 不審なメールや端末トラブルが起きた際の相談先はあるか
- 社内ルールや対応手順は整理されているか
まずは対策状況を一覧にし、取引先への説明材料をそろえる
IT専任者がいない企業で、専門的な対策を一度にすべて進めることは簡単ではありません。
まずは、以下の状況を確認してみましょう。
- 利用しているPC・スマホの台数と利用者
- OS・主要ソフトウェアの更新状況
- セキュリティ対策ソフトの導入・稼働状況
- 業務データのバックアップ先・頻度・復旧手順
- 紛失、盗難、不審メールなどが発生した際の連絡先
- 退職・異動時の端末返却やアカウント停止のルール
こうした情報を整理しておくと、取引先への説明だけでなく、社内での状況共有や社長決裁の判断材料にもなります。
現状を把握して、必要な対策を考える
MXモバイリングの「itsmoセキュリティ」は、まず情報漏洩リスク診断とセキュリティヘルスチェックレポートを通じて現状を把握し、特定されたセキュリティリスクに対して優先順位に基づいた必要な対策をご提案いたします。
- 「何から始めればよいか分からない」
- 「社内説明や社長決裁の材料がほしい」
- 「IT専任者がいないため、外部に相談したい」
このような場合は、どうぞお気軽にお問い合わせください。
【ご注意】
本記事の内容は、2026年9月時点で公表されている経済産業省等の情報に基づいて作成しています。制度内容や開始時期等は今後変更される可能性がありますので、最新情報は必ず公式ページをご確認ください。
公式ページ(外部サイトに移動します)
SCS評価制度(METI/経済産業省) [https://www.meti.go.jp/policy/netsecurity/scs.html]