IT担当がいない中小企業のセキュリティ対策 ~ まず確認すべき4つのポイント ~
「PCやスマホの手配は総務で対応している」
「トラブルが起きるたびに、詳しい人に聞きながら対応している」
「セキュリティ対策が必要なのは分かるけれど、何から確認すればよいか分からない」
IT専任の担当者がいない中小企業では、このような状況は珍しくありません。
しかし、PCやスマホの管理、更新、バックアップ、トラブル時の連絡体制は、情報漏えいだけでなく、業務停止などの事業継続リスクにも関係します。
SCS評価制度への備えで大切なのは、最初から高度な対策をすべて導入することではありません。まずは自社の状態を把握し、説明できるようにすることです。
この記事では、IT担当者がいない企業でも始めやすい、SCS評価制度への備えにつながる4つの確認ポイントを解説します。
IT担当者がいない企業で起こりがちな課題
SCS評価制度では、ツールを導入しているかだけではなく、端末やソフトウェアを把握・管理できているか、トラブル時に対応できるかといった、日常的な運用も重要な観点になります。
そのため、「詳しい担当者が個別に対応している」「端末の情報が一覧になっていない」といった属人化は、取引先へ対策状況を説明する際にも課題になり得ます。
中小企業では、総務や管理部門がIT業務を兼任することがあります。
PCやスマホの手配、初期設定、アカウントの管理、故障時の対応、社内からの問い合わせ対応などを通常業務と並行して担うため、対応が属人化しやすい傾向があります。
たとえば、以下のような状態はないでしょうか。
- PC・スマホの管理台帳が更新されていない
- 誰がどの端末を使っているか分からない
- 退職者の端末返却やアカウント停止が徹底されていない
- OSやソフトウェアの更新状況を確認できない
- セキュリティ対策ソフトが全端末で動いているか不明
- 不審メールや警告が出たときの相談先が決まっていない
- バックアップの保存先や復旧方法を確認できていない
普段は問題がなくても、端末紛失、ランサムウェア感染、不審メールの誤操作などが起きた際に、対応が遅れる可能性があります。
PC・スマホ管理の属人化が
リスクになる理由
PCやスマホは業務に欠かせない一方、情報漏えいや不正アクセスの入口にもなり得ます。また、PC・スマホ管理の属人化は、SCS制度への備えでも課題になります。
例えば利用者、端末の状態、保管されている情報、管理者が明確でない場合、トラブルが起きても影響範囲をすぐに把握できません。
また、「設定内容を分かる人が一人しかいない」「前任者が残したアカウントがそのままになっている」といった状態は、担当者の異動や退職時に大きなリスクになります。
まずは、以下を一覧化することから始めましょう。
- 端末の利用者
- 端末の種類・管理番号
- OS・主要ソフトウェアの更新状況
- セキュリティ対策ソフトの利用状況
- 端末に保存されている情報の種類
- 故障・紛失・盗難時の連絡先
- 退職・異動時の返却・初期化・アカウント停止の手順
SCS評価制度で求められる対策は、特定のツールを導入することだけではありません。自社が利用するIT環境を把握し、必要に応じて更新・管理できる状態をつくることが重要です。
まずは端末情報を整理し、「誰が、どの端末を使い、どのように管理しているか」を説明できるようにしておきましょう。
まず確認すべき4つのポイント
すべての対策を一度に進めようとすると負担が大きくなります。まずは、次の4項目から確認することをおすすめします。
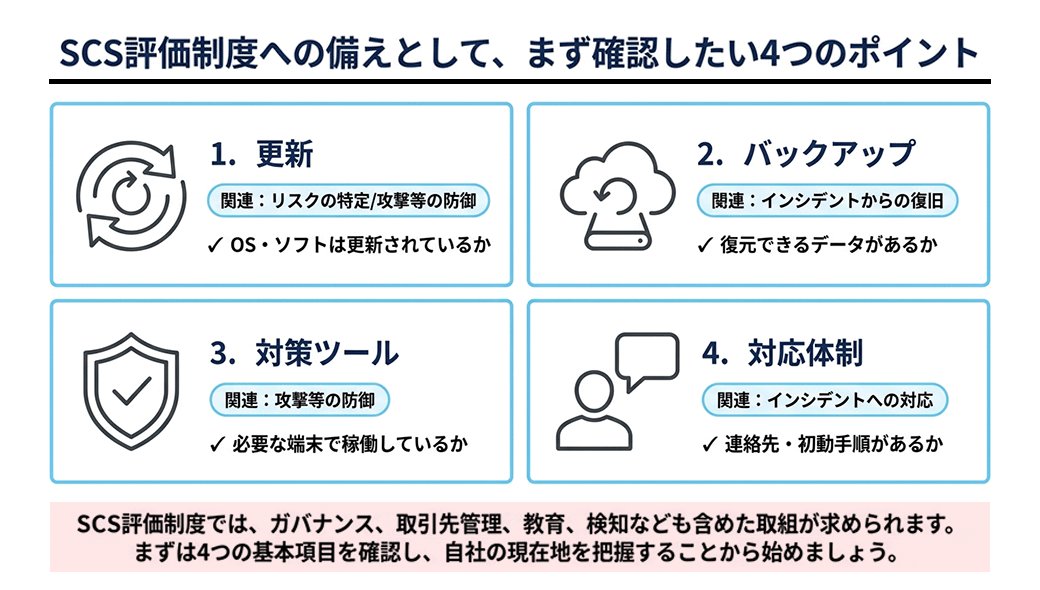
- 更新
WindowsなどのOSや、業務で利用する主要ソフトウェアが更新されているかを確認します。
更新が止まった端末には、攻撃者に悪用される脆弱性が残る可能性があります。自動更新が有効か、長期間利用されていない端末がないかを確認しましょう。 - バックアップ
万が一、端末故障やランサムウェア被害が起きた場合に、業務データを復旧できる状態かを確認します。
保存先、バックアップ頻度、対象データ、復旧方法を整理し、可能であれば実際に復元できるかを確認しておくことが重要です。 - 対策ツール
ウイルス対策ソフトなど、基本的な防御ツールが必要な端末で利用できているかを確認します。
ただし、ツールを導入することだけが目的ではありません。更新されているか、期限切れではないか、警告が放置されていないかも確認しましょう。
なお、SCS評価制度は特定製品の導入を義務付ける制度ではなく、自社の状況に応じて必要な対策と運用を整える考え方です。 - 対応体制
不審メールを開いた、PCに警告が出た、端末を紛失したなどの際に、誰へ連絡し、どのように対応するかを決めておきましょう。最低限、以下を整理しておくと安心です。- 不審メールを開いた場合の報告先
- PCに警告が出た場合の初動
- 端末紛失・盗難時の連絡先
- 業務を止めるかどうかの判断者
- 外部の相談窓口
- 取引先などへの連絡が必要になった場合の担当者
SCS評価制度への備えも、
まずは「今の状態」を知ることから
SCS評価制度への備えは、いきなり★3・★4の取得を目指してすべての対策を実施することではありません。
まずは、自社のPCやスマホの管理、更新、バックアップ、対策ツール、トラブル時の対応体制が、どの程度整っているかを確認することが重要です。
そこで有効なのが、簡易診断サービスなどを活用した現状把握です。現状を可視化すると、次のようなことを整理しやすくなります。
- どこにリスクがあるか
- 何から優先して対応すべきか
- 社内で誰に協力を依頼すべきか
- 社長や経営層に何を説明すべきか
- 外部に相談すべき業務は何か
まず自社の対策状況を確認し、優先度の高いところから改善を進めましょう。
itsmoセキュリティなら、
IT担当者がいない企業でも始めやすい
MXモバイリングの「itsmoセキュリティ」は、簡易アセスメントによる現状把握から、内部不正対策、外部脅威対策、セキュリティ教育、サービスデスクまで、必要な対策を組み合わせて利用できるサービスです。
- 「自分たちだけで抱え込まなくてよい」
- 「まず何をすればよいか分かる」
- 「社内説明の材料が手に入る」
このような状態をつくる第一歩として、どうぞお気軽にお問い合わせください。
【ご注意】
本記事の内容は、2026年9月時点で公表されている経済産業省等の情報に基づいて作成しています。制度内容や開始時期等は今後変更される可能性がありますので、最新情報は必ず公式ページをご確認ください。
公式ページ(外部サイトに移動します)
SCS評価制度(METI/経済産業省) [https://www.meti.go.jp/policy/netsecurity/scs.html]